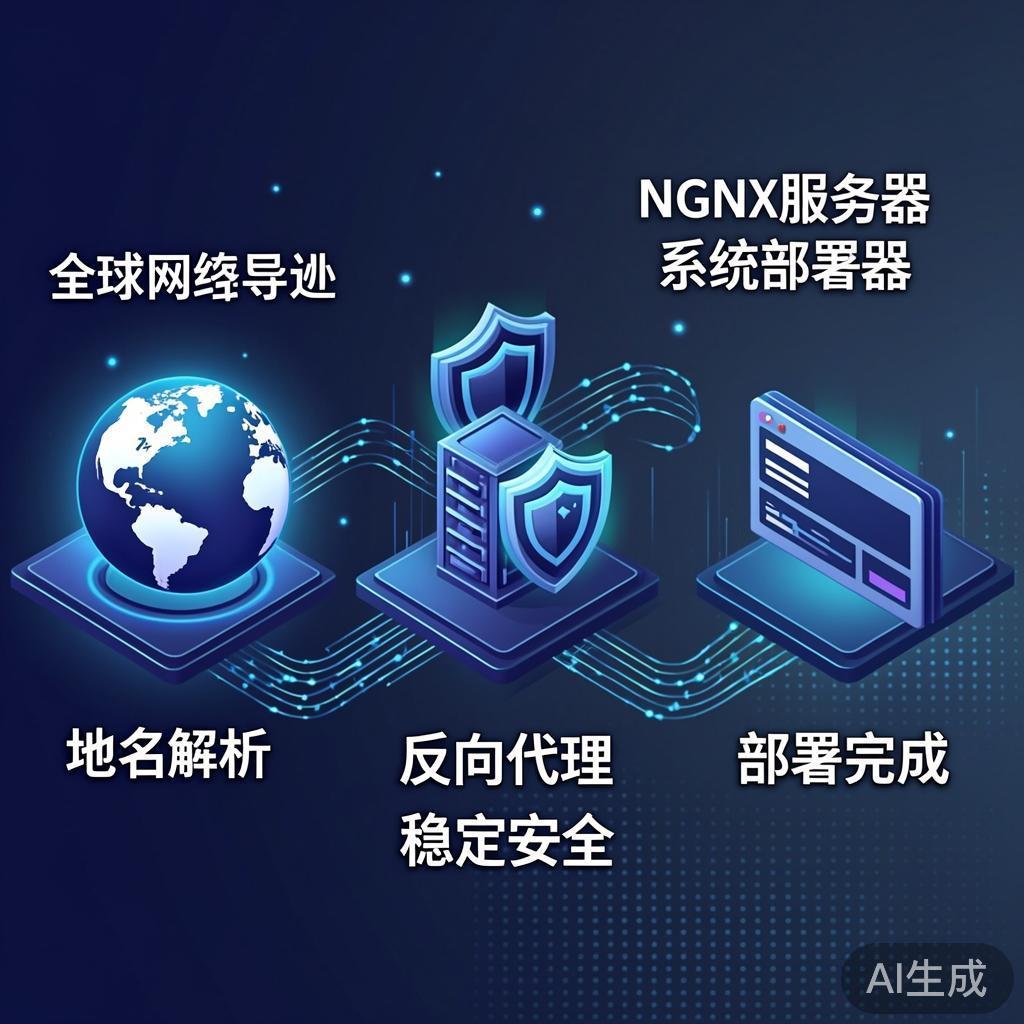
在现代互联网应用开发中,将本地项目部署到线上服务器是让产品真正走向用户的关键一步。一个标准的网站系统部署流程,通常离不开“域名解析”与“Nginx反向代理”的默契配合。本文将梳理一套完整的部署全流程,帮助你快速、安全地将系统上线。
一、 部署前期准备
在开始操作之前,请确保你已经具备以下基础条件:
- 云服务器:一台具备公网 IP 的服务器(如阿里云、腾讯云等),并已开放 80 和 443 端口。
- 域名:一个已注册的域名,且如果是国内服务器需完成 ICP 备案。
- Web应用:本地开发完成的系统已在服务器上启动,并监听了特定端口(例如 Node.js 运行在 8080 端口,或 Java SpringBoot 运行在 8081 端口)。
二、 域名解析配置
域名解析的作用是将人类易读的域名转换为机器识别的 IP 地址,这是用户访问网站的第一步。
- 登录控制台:进入你的域名服务商控制台,找到“域名解析”或“DNS解析”页面。
- 添加解析记录:
- 记录类型:选择
A记录(将域名指向一个 IPv4 地址)。 - 主机记录:填写
@(代表直接解析主域名,如 example.com)或www(代表解析 www.example.com)。 - 记录值:填写你的服务器公网 IP 地址。
- 记录类型:选择
- 等待生效:保存后,DNS 解析通常需要几分钟到几小时生效。可在本地终端使用
ping yourdomain.com命令,若返回的服务器 IP 与设置一致,则说明解析已成功。
三、 Nginx 安装与基础认识
Nginx 是一款轻量级、高并发的 Web 服务器及反向代理服务器。我们需要在服务器上安装它来接管外部请求。
以 CentOS 为例,安装命令如下:
yum install nginx -y
安装完成后,Nginx 的主配置文件通常位于 /etc/nginx/nginx.conf,而站点配置文件推荐放在 /etc/nginx/conf.d/ 目录下,以 .conf 结尾,这样便于管理多个站点。
四、 Nginx 反向代理配置详解
反向代理是 Nginx 的核心功能之一。它允许我们将外部对 80 端口的请求,转发到服务器内部的实际应用端口(如 8080),从而隐藏后端细节、实现负载均衡并处理跨域问题。
- 新建配置文件:在
/etc/nginx/conf.d/下新建配置文件,如myapp.conf。 - 写入核心配置:
server {
    listen 80;  # 监听 80 端口
    server_name yourdomain.com www.yourdomain.com;  # 绑定解析的域名

    location / {
        proxy_pass http://127.0.0.1:8080;  # 将请求转发到本地 8080 端口的应用
        proxy_set_header Host $host;  # 透传真实域名
        proxy_set_header X-Real-IP $remote_addr;  # 透传真实客户端 IP
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;  # 追加代理链 IP

        # WebSocket 支持配置(按需开启)
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection "upgrade";
    }
}
- 检查与重载配置:
- 执行
nginx -t检查配置文件语法是否有误,若提示syntax is ok则表示正确。 - 执行
nginx -s reload平滑重载 Nginx,使新配置生效。
- 执行
五、 进阶:配置 HTTPS 安全访问
为了保障数据传输安全,现代网站几乎都标配了 HTTPS。可以通过 Let's Encrypt 免费申请 SSL 证书,并在 Nginx 中配置:
- 将 80 端口的请求 301 重定向至 443 端口。
- 在 443 端口的
server块中配置ssl_certificate和ssl_certificate_key指向证书路径,其余反向代理逻辑与 80 端口保持一致。
六、 结语
至此,域名解析与 Nginx 反向代理的配置已全部完成。在浏览器输入你的域名,即可访问到部署在服务器内部的系统应用。掌握这套“域名指向服务器 + Nginx 分发请求”的经典架构,不仅能大幅提升部署效率,也为后续的架构扩展(如负载均衡、多站点部署)打下了坚实的基础。